Multi-Regulator Compliance: Managing DGCA, EASA, FAA Together
Introduction
Managing compliance under a single regulator is complex.
Managing compliance across multiple regulators is significantly more demanding.
Aviation organizations operating globally must align with:
- DGCA (India)
- EASA (Europe)
- FAA (United States)
Each framework introduces its own:
- Documentation requirements
- Compliance standards
- Audit expectations
The challenge is not understanding these regulations. It is managing them consistently within a single operational system.
Industry Reality: Parallel Compliance Systems
Organizations often manage multi-regulator compliance using:
- Separate documentation sets
- Independent tracking sheets
- Different workflows per regulator
This leads to:
- Duplicate data management
- Conflicting interpretations
- Increased operational complexity
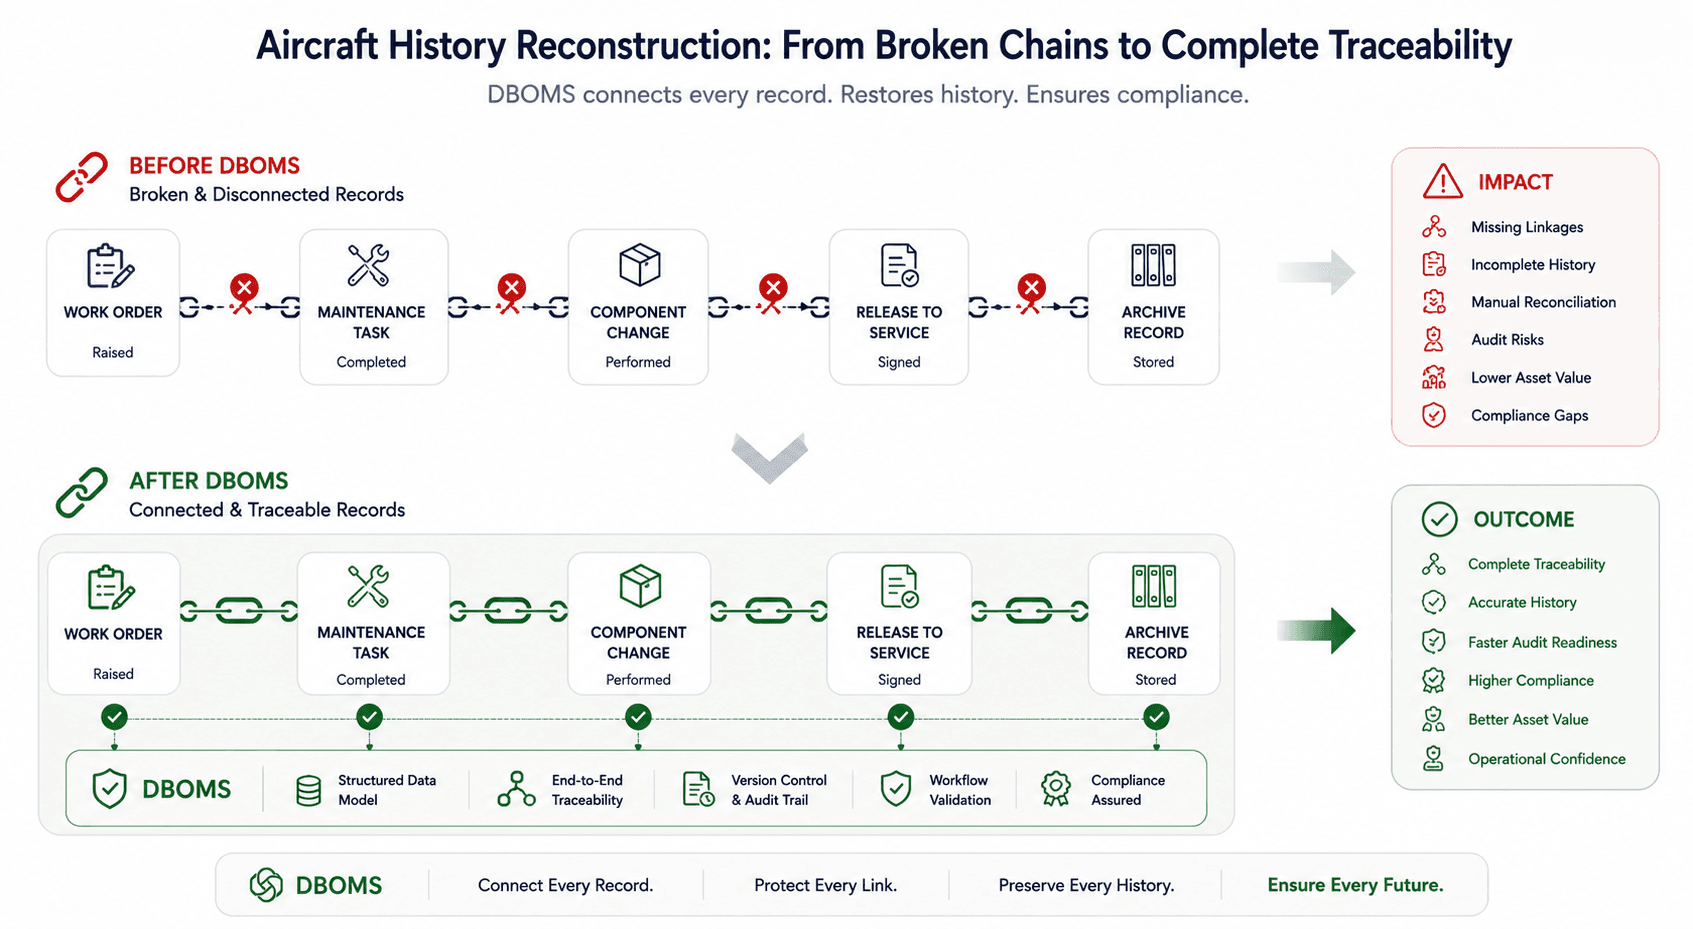
Compliance exists in silos instead of a unified system.
Where Things Break
Multi-regulator environments expose structural weaknesses.
1. Data Duplication
- Same record maintained in multiple formats
- Inconsistent updates across systems
2. Conflicting Standards
- Different compliance interpretations
- Lack of centralized validation
3. Fragmented Workflows
- Separate approval processes per regulator
- No unified lifecycle management
4. Traceability Gaps
- Difficult to map records across regulatory frameworks
- Limited audit trail visibility
5. Version Misalignment
- Multiple versions for different regulators
- No single source of truth
Real-World Scenario: Multi-Regulator Audit
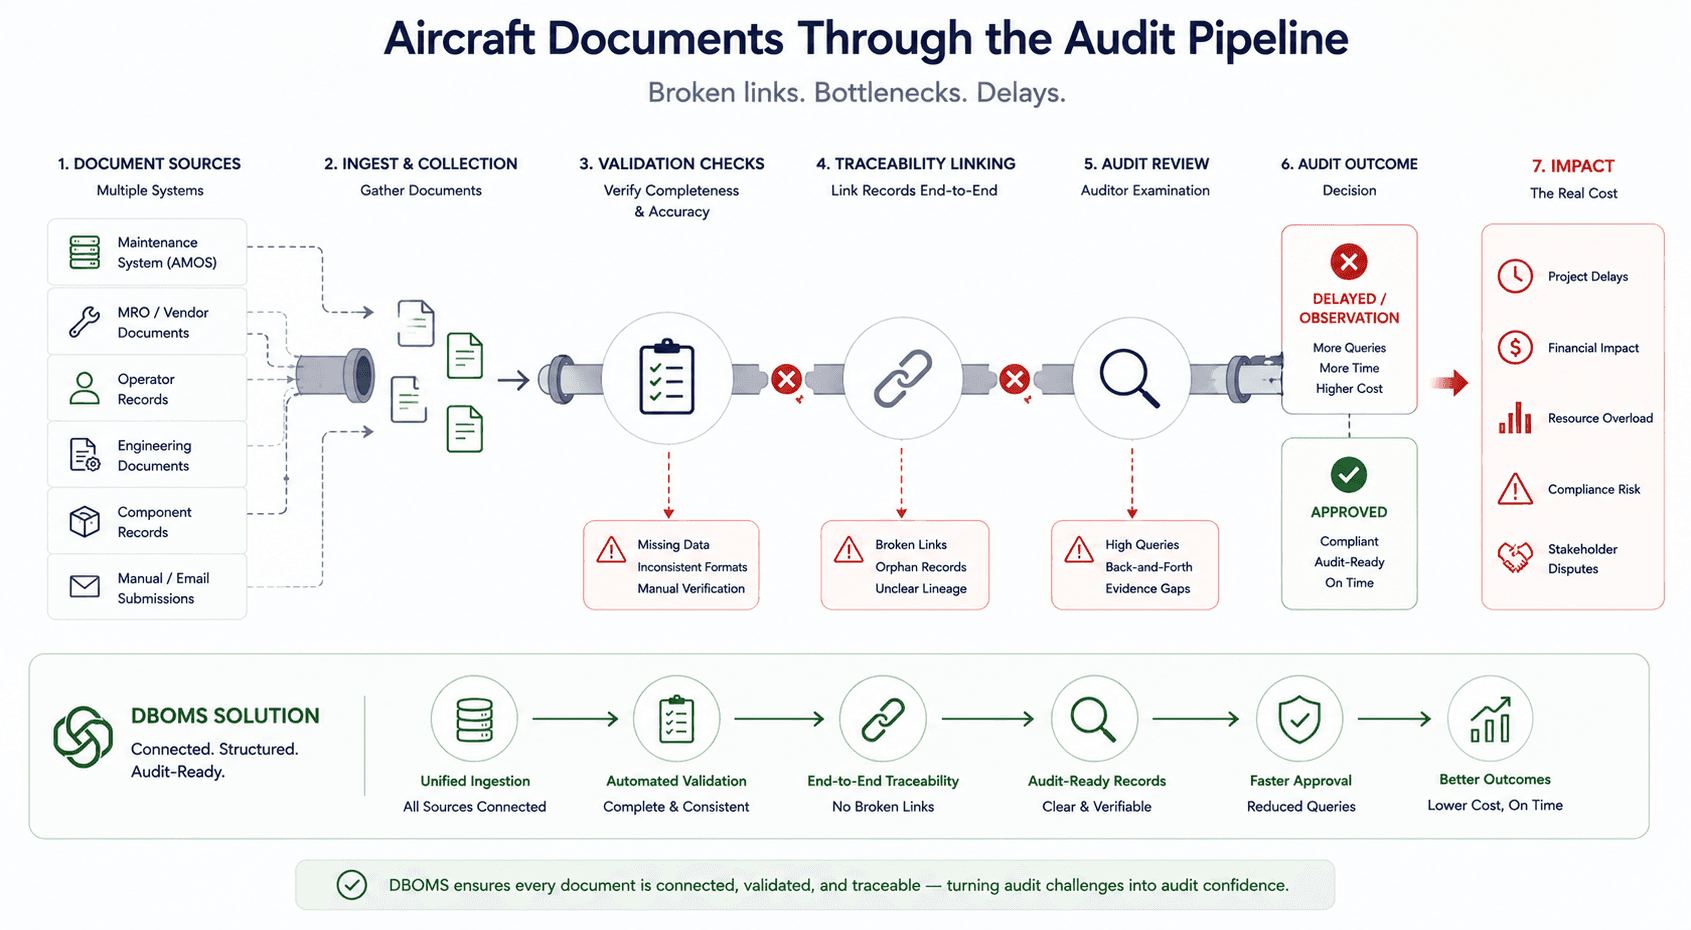
During audits involving multiple authorities:
- Each regulator requests documentation based on its framework
- Teams must present consistent data across all standards
Common challenges:
- Data mismatch across submissions
- Manual reconciliation between systems
- Increased audit queries and delays
The same data is reviewed multiple times under different structures.
Without standardization, consistency cannot be maintained.
Business Impact
Fragmented compliance systems create operational risks:
- Audit Complexity
Increased effort to align records across regulators
- Operational Inefficiency
Repeated work due to duplication
- Compliance Risk
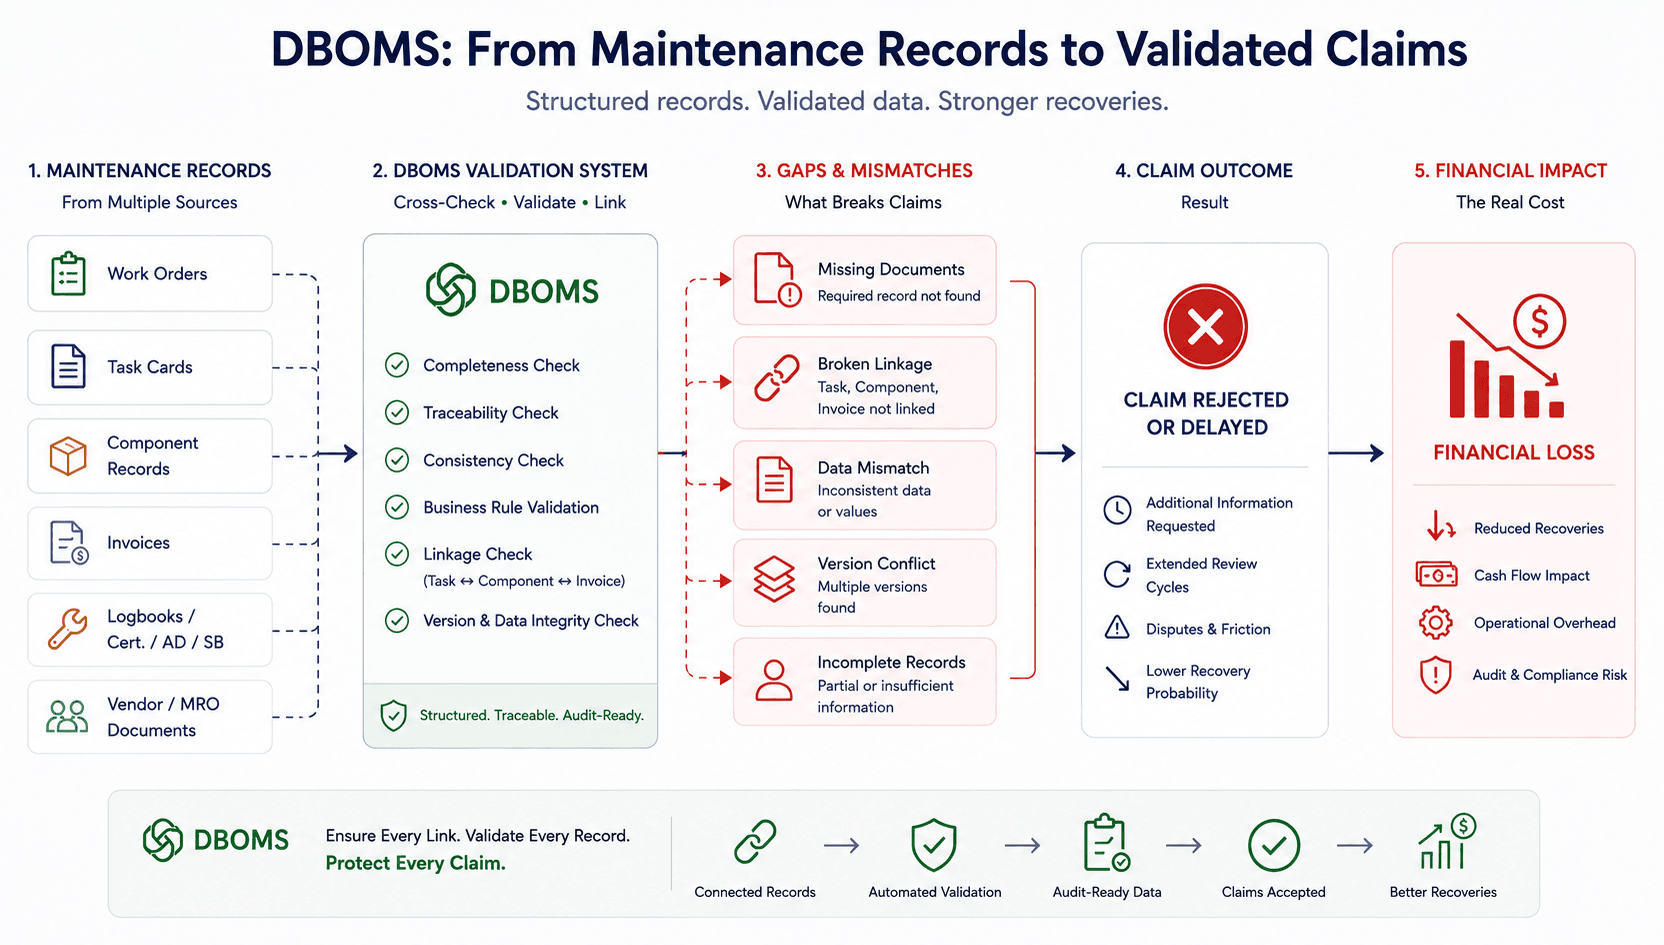
Inconsistent data leads to non-conformance
- Cost Impact
Higher overhead in managing multiple systems
- Scalability Issues
Difficult to expand operations across regions
Why Traditional Systems Fail
Traditional systems are not designed for multi-regulator environments.
They:
- Store data without standardization
- Do not support multiple compliance frameworks simultaneously
- Lack dynamic workflows
- Depend on manual mapping between requirements
As regulatory complexity increases, these systems fail to maintain consistency.
DBOMS Approach: Unified Compliance Architecture
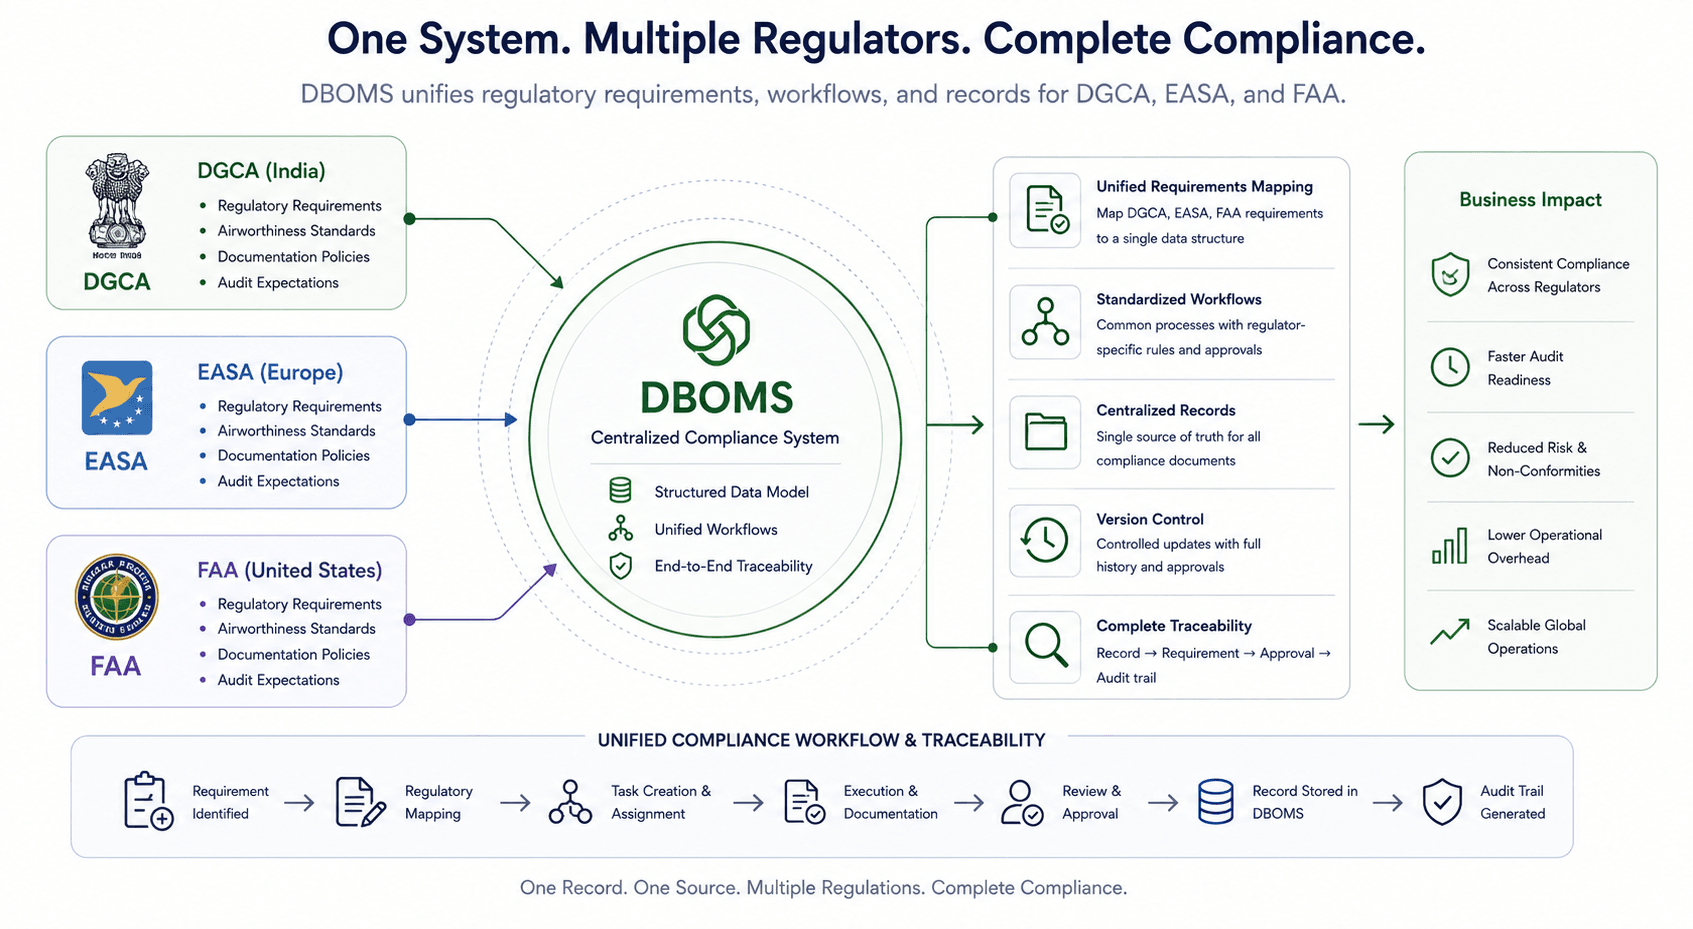
DBOMS enables centralized, structured compliance management.
Structured Data Models
- Standardized schemas adaptable to multiple regulators
- Single data structure supporting multiple frameworks
Workflow Standardization
- Unified workflows configurable per regulator
- Controlled approval processes
Cross-Regulator Traceability
- Records mapped across DGCA, EASA, FAA requirements
- Complete audit trail maintained
Version Control
- Single source of truth
- Controlled updates across all frameworks
Lifecycle Management
- Records move through defined states
- Compliance embedded in system workflows
Comparison: Traditional vs Structured Multi-Regulator Systems
- Data Management
Traditional Systems: Duplicated DBOMS: Centralized
- Workflow
Traditional Systems: Fragmented DBOMS: Unified
- Traceability
Traditional Systems: Limited DBOMS: Cross-regulator
- Version Control
Traditional Systems: Inconsistent DBOMS: Controlled
- Audit Readiness
Traditional Systems: Reactive DBOMS: Continuous
Strategic Advantage
With structured compliance systems:
- Data consistency is maintained across regulators
- Audit preparation time is reduced
- Operational duplication is minimized
- Compliance becomes scalable across regions
Organizations gain control over complexity instead of reacting to it.
Final Perspective
Multi-regulator compliance is not just about meeting requirements.
It is about managing them within a structured system.
Without structure:
- Data becomes inconsistent
- Workflows become fragmented
- Compliance becomes difficult to prove
The shift is clear:
- From parallel systems → to unified architecture
- From manual mapping → to system-driven alignment
- From reactive audits → to continuous readiness
Organizations that adopt structured compliance systems can operate confidently across regulatory boundaries.